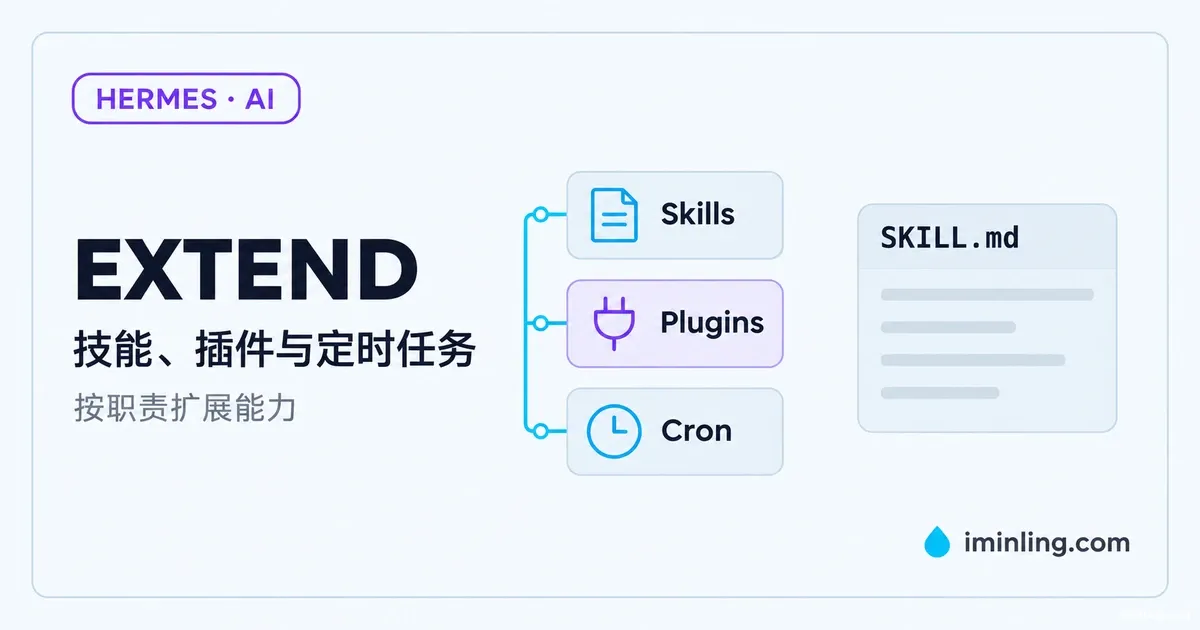
讲解 Hermes Agent 的三种扩展方式:用 SKILL.md 组织技能并禁用用不到的内置技能,用插件挂载网关钩子或替换内部方法来补上游缺失的能力,以及用 Cron 的脚本模式跑不经过模型的定时任务,并整理 PATH 不展开等实际踩坑。
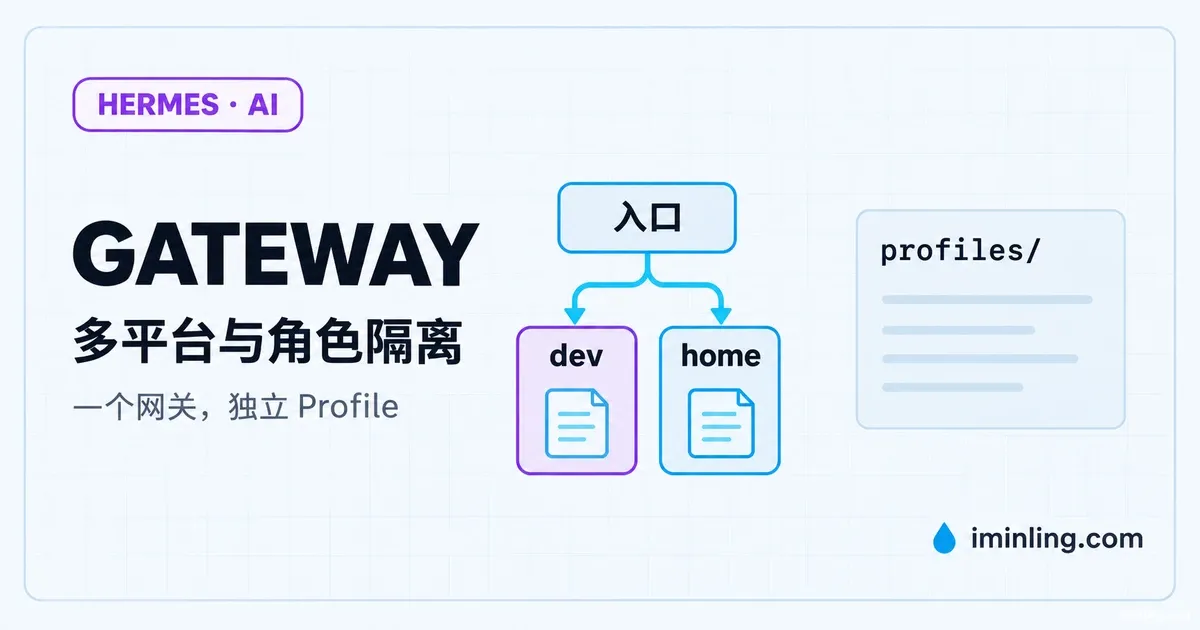
讲解 Hermes Agent 如何用一个网关进程同时接入飞书、Telegram、企业微信、微信等平台,并通过 Profile 多路复用把开发、产品、测试、知识库、家庭等不同角色隔离开,包括凭证隔离、按平台调整展示、群聊会话划分和会话自动重置。
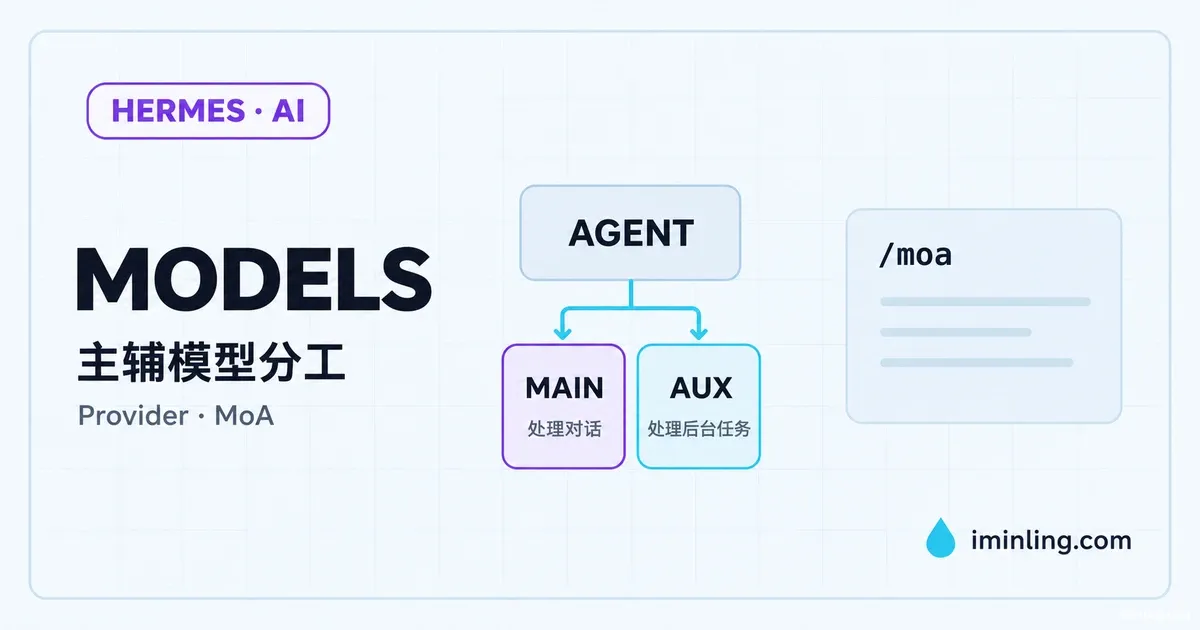
讲解 Hermes Agent 的模型层配置:通过 named provider 接入自建 NewAPI 网关,用主模型处理对话、用便宜的辅助模型承担压缩和标题等后台任务,上下文压缩参数和提示词缓存的真实作用范围,以及 MoA 多模型协作的触发方式和成本取舍。
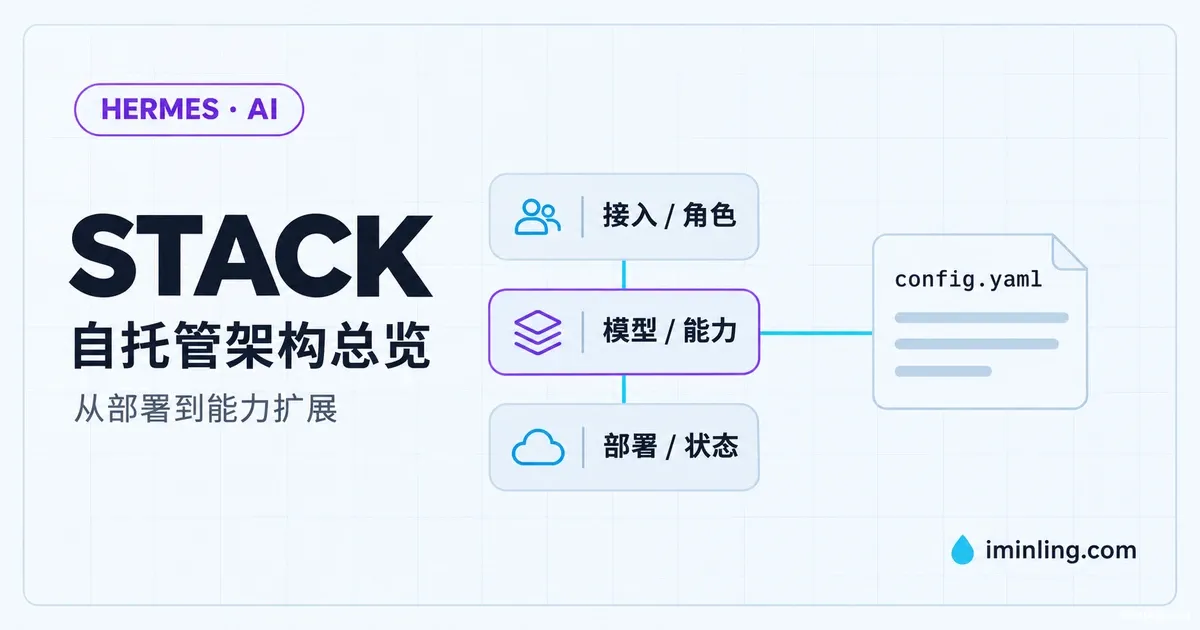
以一套在内网长期运行的 Hermes Agent 为例,按部署层、模型层、接入层、角色层、能力层和记忆状态层梳理整体架构,说明每层负责什么、关键配置在哪里,以及一条消息如何从聊天平台走到模型再返回。
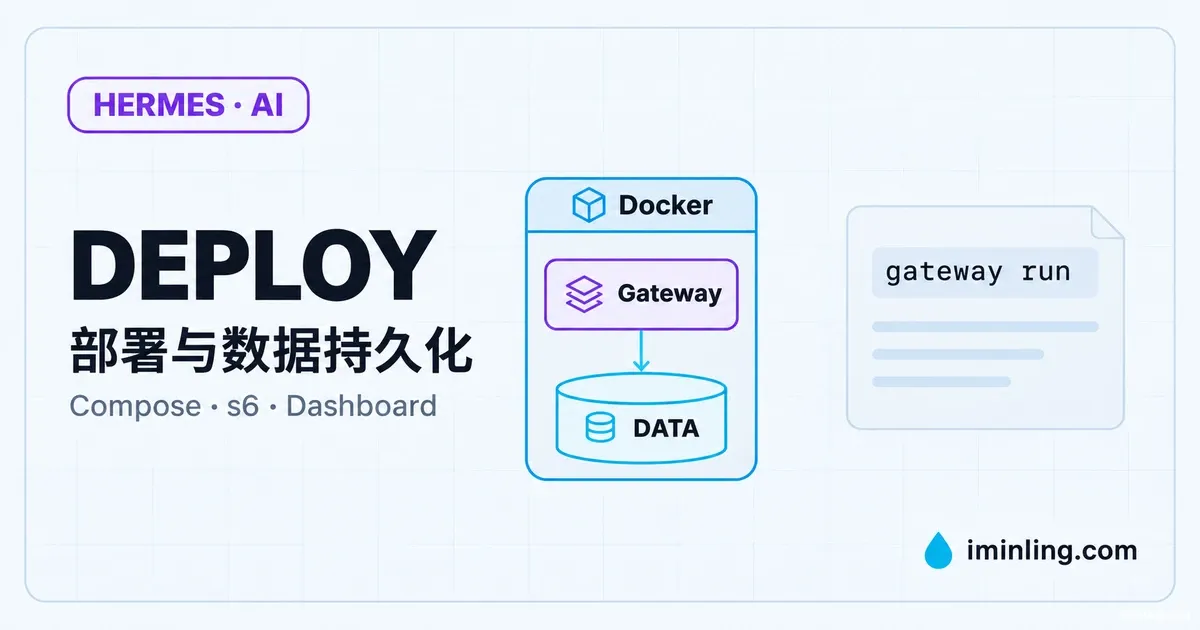
讲解用官方 Docker 镜像长期运行 Hermes Agent 的部署方式,包括 Compose 配置、s6 进程守护链、/opt/data 数据目录结构与体积分布、Dashboard 登录认证、配置备份和升级注意事项,以及自建镜像安装浏览器的多余操作。
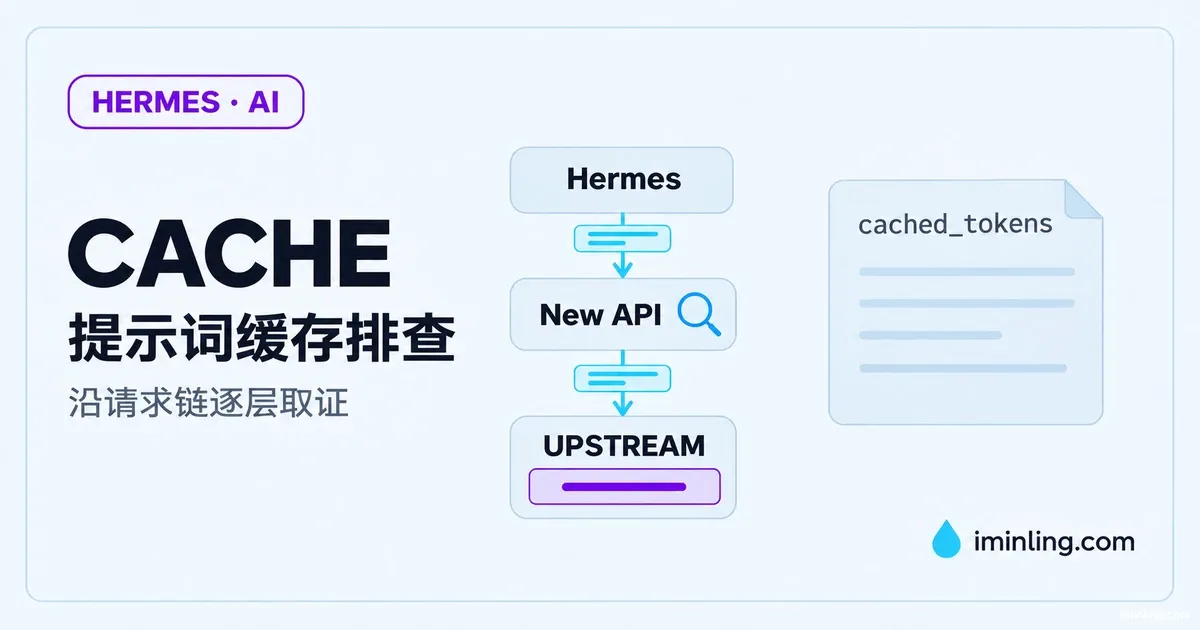
Hermes Agent 通过 New API 调用 GPT、Grok、GLM、Claude 时提示词缓存不命中的排查指南:区分上游真没缓存和网关没记录两类问题,说明 named provider 与 transport 如何决定 prompt_cache_key,各模型应选的协议,New API 渠道亲和与流式 usage 的坑,以及逐层取证的验证方法。
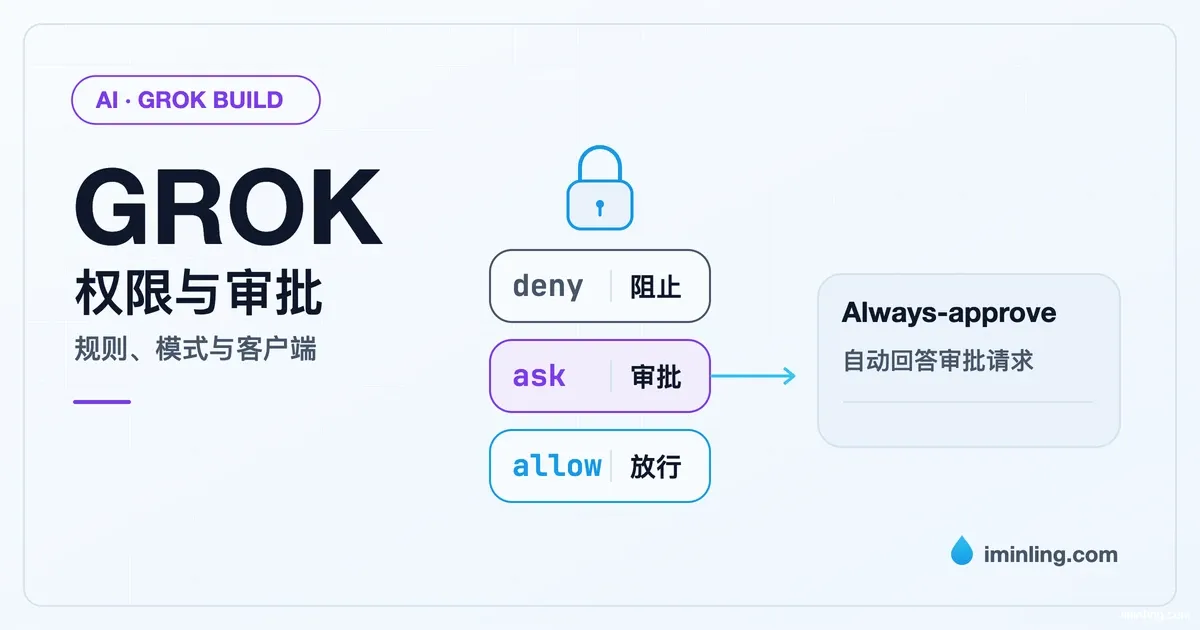
结合 Grok Build 1.0.77 与 1.0.88 终端实测,梳理六种权限模式对 deny、ask、allow 的处理,解释为何 Always-approve 会自动批准 ask,并记录配置加载、历史授权和排查方法。
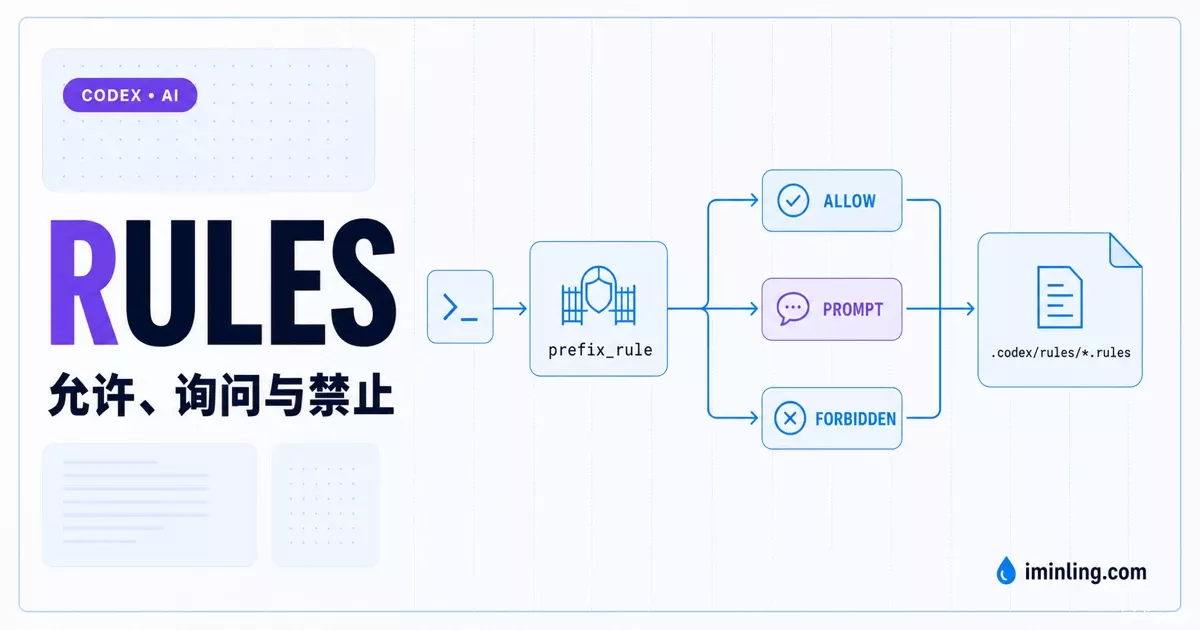
从 Sandbox、审批策略与 Rules 的关系讲起,介绍 prefix_rule 的 allow、prompt、forbidden、参数前缀匹配、内联测试和 execpolicy check,并用 Git 与 GitHub CLI 说明如何在减少重复授权的同时保留安全边界。
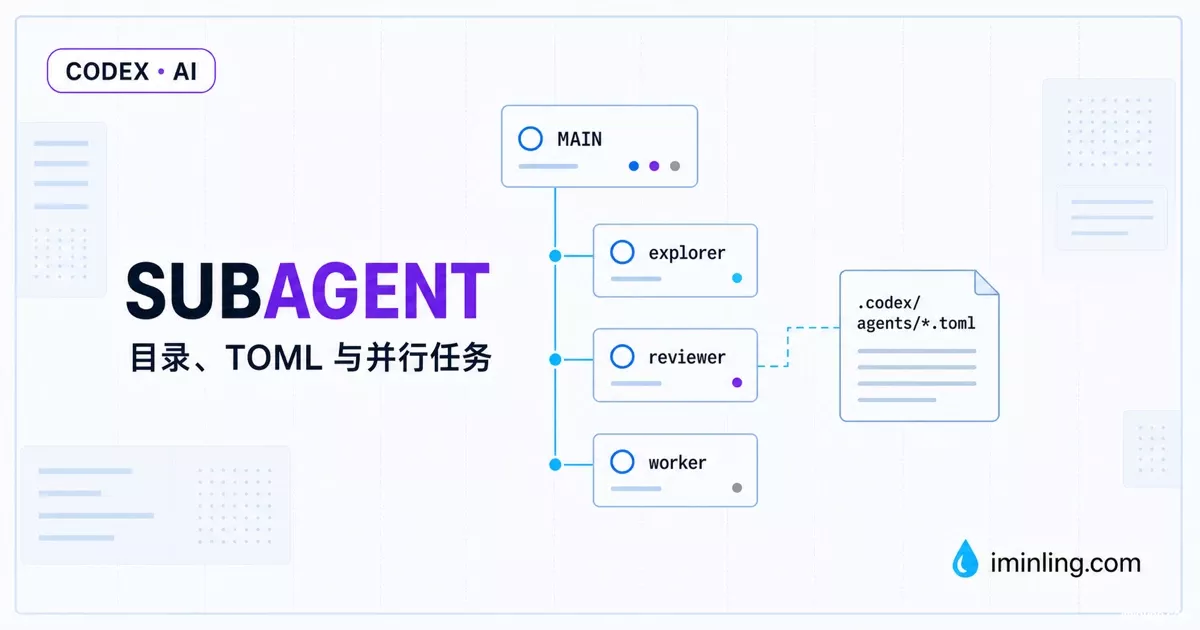
系统说明 Codex Subagent 是什么、何时适合使用,如何通过 .codex/agents/*.toml 定义专用代理,以及怎样控制模型、沙箱、并发线程、嵌套深度和任务委派。
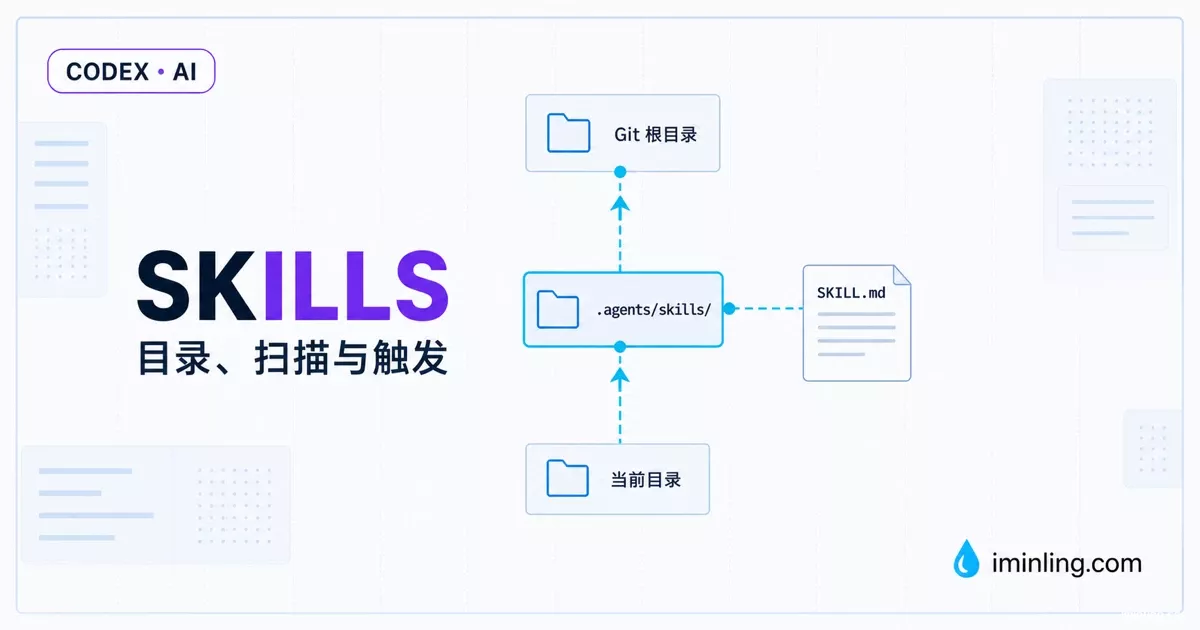
讲清 Codex 的 skill 应该放在哪个目录、如何从当前目录向上扫描发现 skill、非 Git 目录与子目录仓库的加载边界,以及 ~/.codex/skills 与 ~/.agents/skills 的迁移关系。