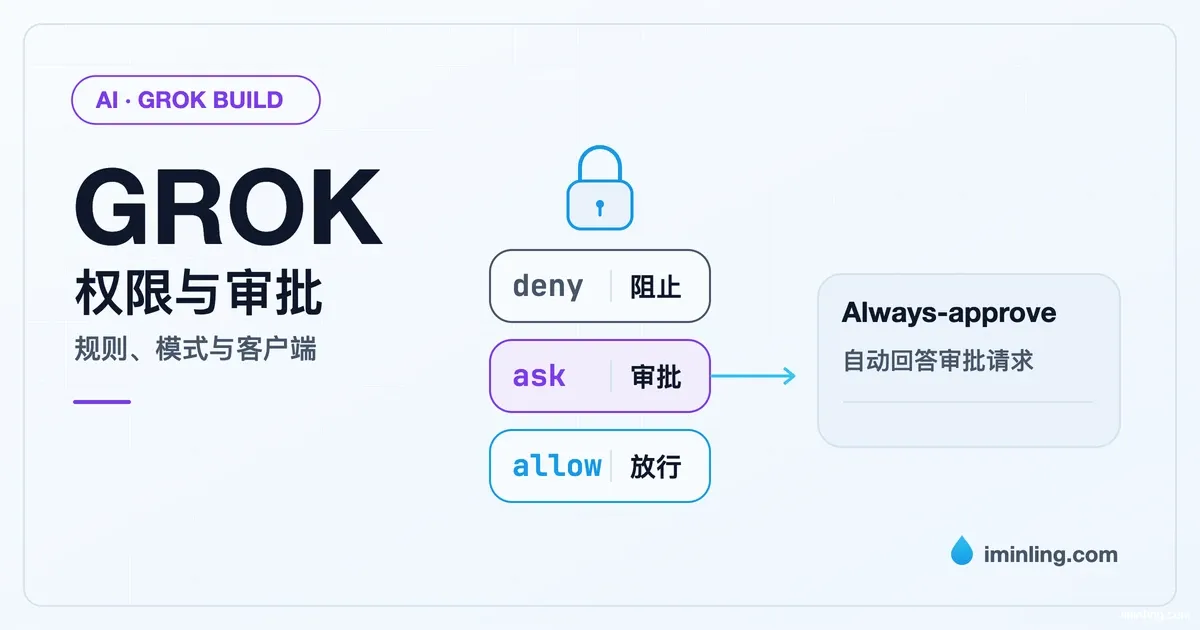
在配置里给 git push 加了 ask,Grok 仍然直接执行,看起来像权限规则没有生效。但“命中规则”“发起审批”和“停下来等人确认”并不是同一个结果。
理解 Grok Build 的权限行为,需要同时看规则、模式和客户端。本文结合本机终端实测,把这三个部分分开说明,方便以后调整配置时查阅。
先分清规则、模式和客户端
Grok 的权限行为可以从三个层面理解:
- 权限规则:把具体操作规定为
deny、ask或allow。 - 权限模式:决定没有明确授权的操作,是询问、自动审查、自动拒绝,还是自动批准。
- 客户端行为:收到审批请求以后,是展示确认界面,还是直接替用户回答。
因此,ask 更准确的含义是“进入审批流程”,不能脱离模式和客户端,把它理解成“必定等人点击一次”。
如果需要对照其他工具的权限模型,可以结合 AI 编程 CLI 的权限怎么配 阅读。本文只讨论 Grok Build,不把其他工具的同名模式直接套过来。
规则优先级与配置来源
原生规则通常写在 ~/.grok/config.toml 的 [permission] 中,也可以由项目的 .grok/config.toml、兼容的 .claude/settings.json 或 .claude/settings.local.json 提供。
规则的基本含义如下:
| 规则 | 含义 |
|---|---|
deny | 拒绝匹配的操作 |
ask | 将匹配的操作送入审批流程 |
allow | 通过这层权限检查;Plan、Hook 或系统权限仍可能限制执行 |
匹配多条配置规则时,优先级是:
| |
这个优先级也适用于不同配置来源之间的规则。例如,宽泛的 Bash(git *) 的 allow,不能覆盖另一份配置里的 Bash(git cherry-pick *) 的 deny。
配置中有 allow,不代表其他操作全部禁止。 没有匹配规则的操作会进入内置判断和模式处理:default 可能询问,auto 可能自动批准,Always-approve 通常直接执行。
六种模式的整体对照
下面讨论规则已经加载、没有保存过历史的 Always allow 授权,也没有额外 Hook 或沙箱配置的基本情况。Plan 的文件限制以本次验证的原生工具链为准。
| 模式 | 命中 deny | 命中 ask | 命中 allow | 没有匹配规则时 |
|---|---|---|---|---|
default,界面也叫 Ask | 拒绝 | 等待人工确认 | 允许 | 内置允许的操作直接执行,其余询问 |
acceptEdits | 拒绝 | 等待人工确认 | 允许 | 文件编辑自动允许,其他操作通常询问 |
auto,界面叫 Auto-review | 拒绝 | 等待人工确认 | 允许 | 内置判断或自动审查决定,必要时询问或阻止 |
dontAsk | 拒绝 | 直接拒绝,不等待回答 | 允许 | 已经允许的操作可执行,其余拒绝 |
bypassPermissions,界面叫 Always-approve | 仍拒绝 | 终端客户端自动批准 | 允许 | 通常直接执行 |
plan | 拒绝 | 在计划阶段允许的范围内询问 | 仍受计划阶段限制 | 读取通常允许;普通文件编辑受限;Shell 仍走审批 |
default:需要审批的事情交给用户决定
default 不会对每个工具调用都弹窗。读取文件、git status、git diff 等内置认可的操作,通常可以直接执行。
没有规则放行、也不属于内置允许范围的操作,就询问用户。例如,没有其他授权时,执行构建命令可能需要确认;如果配置明确允许该命令,就可以免去这次确认。
acceptEdits:自动批准文件编辑,保留其他审批
acceptEdits 主要放开通过文件编辑工具进行的修改,例如创建文件、替换文件内容。它不代表所有 Shell 命令都自动允许,也不能仅凭“这个脚本最终只是改文件”就推断脚本免审批。
显式规则仍可以收紧它。本次实测中,普通文件写入自动完成;给目标文件增加 Edit(...) 的 ask 后,写入停下来等待确认。
auto:让自动判断承担一部分审批
auto 会遵守已经加载、匹配到的配置规则。没有匹配规则时,一些常规操作可以直接放行,其他操作可能进入自动审查。
不是每个操作都会调用模型审查。本次普通文件写入直接获准;没有匹配规则的推送命令进入了分类器。
交互终端中,不能自动放行的操作可以转给用户确认;无交互运行中,同类情况可能直接失败。具体是否放行,仍取决于真实的自动判断结果。
auto 与 default 的主要差别,发生在没有明确授权、原本需要审批的操作上。二者对已经加载的 ask 和 deny 可以表现一致,但默认处理方式并不相同。
dontAsk:需要询问才能执行的操作,直接拒绝
dontAsk 的意思是没有现成授权就不执行。它仍允许内置认可的读取,以及明确配置了 allow 的操作。
正确加载该策略后,本次未获授权的文件写入被拒绝;命中 Shell 或 Edit 的 ask 时,也立即返回拒绝,没有等待人工回答。
它和 Always-approve 都可能不弹窗,但结果相反:dontAsk 自动拒绝需要审批的操作,Always-approve 自动同意审批请求。
Always-approve:自动回答同意,配置中的 deny 仍能拦截
bypassPermissions 是命令行和兼容配置中的名称,Always-approve 是常见界面名称,也可以通过 --always-approve 启用。
在本次终端实测中,匹配 ask 的 Shell 命令确实进入了审批流程,但客户端自动返回 allow,命令随后执行。匹配配置中 deny 的命令,则在执行前被拒绝。
所以,这个模式下不能依靠 ask 保证人工确认。需要禁止的操作,应使用匹配到实际调用的 deny。
这里的 deny 指声明式配置规则,不应与弹窗里保存的历史“永不允许”记录混为一谈。随 CLI 附带的文档说明,Always-approve 的普通直通路径不会查询所有历史授权记录。
1.0.88 附带的权限文档改写为:Always-approve 下,匹配 Shell 命令片段的 ask 规则“仍然适用”。按 1.0.88 复测,交互终端和 grok -p 中匹配 ask 的 git push,依旧是进入审批流程后被自动批准并执行,审批事件同样是 decision: allow。这句文档只能理解为规则仍会触发审批,不能理解为会停下来等人确认。
plan:增加计划阶段的编辑限制
Plan 除了影响审批,还限制当前阶段可以直接修改什么。
在本次原生工具链实测中,Plan 阶段允许写计划文件,普通业务文件编辑会被拒绝。给业务文件增加 allow,也不能越过这个限制。
但是,Shell 命令仍然可以经过权限检查和审批后执行。因此,Plan 不能替代严格的只读系统沙箱,也不能据此断言所有有副作用的操作都会被阻止。
为什么命中 ask 以后还是执行了
Always-approve 的一组实测记录能直接解释这个现象。
配置中已经存在匹配的 ask。后台先记录:
| |
随后,审批事件记录:
| |
测试没有向终端输入批准按键,Git 命令仍然开始执行。它最终因为临时仓库没有 HEAD 而失败:
| |
这个错误只用于证明命令已经运行,不代表发生了成功的远程推送。
将匹配规则改为 deny 后,日志变为:
| |
工具返回未执行:
| |
这说明权限管理器与终端客户端的行为需要一起看。只看到后台“发起确认”,不能证明界面真的停下来等人。
日常自动处理,推送保留人工确认
如果目标是日常操作尽量自动、git push 人工确认、git cherry-pick 禁止执行,可以采用下面的原生配置:
| |
这份配置表达的是指定操作的审批要求。没有写进规则的操作,继续交给 auto 判断。
规则匹配的是实际工具调用和参数,不是 Git 的语义权限。例如,不能只因为配置覆盖了 git push ...,就推断它一定覆盖所有包装脚本或不同的 Git 参数排列。本次也验证了简单的 cd ... && git push ... 链式形式,但没有穷举所有 Shell 写法。
配置入口与实际生效状态
命令行的 --permission-mode 列出六个值:
| |
但 ui.permission_mode 的配置参考列出的是:
| |
这两组取值不能直接互换。尤其不要把六个名字都照搬到 ui.permission_mode。
本次 acceptEdits、dontAsk 的策略效果,通过兼容配置 permissions.defaultMode 加载后验证。例如:
| |
验证时,其他 Auto-review 和 Always-approve 开关保持关闭。仅传入 --permission-mode dontAsk 的终端用例,没有表现出预期的默认拒绝策略;通过兼容配置加载后,才观察到上述拒绝行为。因此,参数被接受和策略实际生效之间,还需要运行时证据。
1.0.88 的文档写明命令行参数会覆盖配置,但复测结果与 1.0.77 相同:
- 交互终端中,传入
--permission-mode dontAsk或acceptEdits都只是让会话离开 Auto-review,写文件时弹出普通确认,既没有直接拒绝,也没有自动批准。 grok -p中,调试日志显示参数已被接收,但dontAsk下文件照常写入;项目配置为default时,再传入acceptEdits也没有放行写入。- 改用
permissions.defaultMode后,两种策略在交互终端和grok -p中都按预期生效:dontAsk拒绝写入和命中ask的命令,acceptEdits自动放行写入。
使用兼容配置时还要注意两点。交互终端默认以 Auto-review 启动,会盖过 defaultMode,需要同时设置 ui.permission_mode = "ask"。项目目录下的 .claude/settings.json 受文件夹信任控制,grok -p 在未信任的目录运行时要加 --trust,否则这份配置不会加载。
交互界面还可以在会话中切换模式。配置文件中的启动默认值,不一定等于窗口当前使用的模式。
历史授权与重新加载
即使模式和配置都正确,历史授权也可能改变是否再次询问。
随 CLI 附带的文档说明,已经保存的授权可以满足某些 ask。git push 等危险命令不会使用宽泛的历史前缀授权,但精确到整条命令的授权仍可能免去确认。
如果目标是每次都亲自批准,应避免保存对应操作的 Always allow,并检查项目作用域内已有的授权记录。本次新会话实验没有覆盖历史授权的全部组合。
权限规则在会话启动时加载。修改文件,不会自动刷新正在运行的会话。本次对照实验观察到:
- 启动前已有匹配的
ask:Auto-review 停下来等待确认。 - 启动后才写入匹配的
ask:原来的权限快照没有刷新,操作仍进入自动审批。
因此,修改规则后应启动一个重新加载配置的会话。使用 grok 创建新会话本身没有问题;恢复聊天历史,也不能直接等同于沿用旧的权限快照。
判断某次异常时,不要只看聊天的创建时间。应结合实际启动、当前模式、加载来源和当次审批日志。如果历史日志只有 allow 和等待时间,没有记录决策来源,就保留原因未确认的边界,不能直接认定是 Auto-review 绕过规则。
如何验证配置是否达到预期
先确认版本和配置来源:
| |
inspect 可以帮助检查配置来源、规则是否被跳过,以及 Hook 等扩展。它不能单独证明某个已经运行的窗口持有什么权限快照。
需要复现时,可以带调试日志启动:
| |
然后要求 Grok 只执行:
| |
它可以匹配推送的询问规则,批准以后也只显示帮助,不需要实际向远端推送。
排查时关注三个结果:
| 观察点 | 能说明什么 |
|---|---|
| 规则加载来源与解析结果 | 规则文件是否被识别、是否存在解析或跳过问题 |
ask rule matched 或 deny rule matched | 本次调用是否匹配了规则 |
permission_resolved 与工具执行结果 | 审批最后如何结束,命令是否真的开始执行 |
如果是 ask,还要核对当前客户端是否开启 Always-approve。后台发起审批以后,客户端仍可能立即替用户回答。
实测范围与适用边界
本次先用 Grok Build 1.0.70 排查,再用 1.0.77(50ca579fa996)复核主要模式行为。上面的模式对照以 1.0.77 的本机交互终端结果为主。之后用 1.0.88(2fe3608f7398)在交互终端和 grok -p 中复测了 Always-approve 下的 ask 与 deny,以及 acceptEdits、dontAsk 的命令行与兼容配置入口,结果与 1.0.77 一致。
验证使用独立的临时 GROK_HOME、本机模拟模型接口、临时文件和空的本地 Git 仓库,没有使用共享远端。Auto-review 的分类结果由模拟接口控制,用来验证审批路径,不能据此判断真实分类模型会怎样评价任意一条命令。
等待确认的用例没有输入批准按键,观察到等待后结束测试。由测试中断产生的取消或拒绝事件,不等同于配置 deny 的主动拦截。
本文没有把结果扩大到所有命令写法、历史授权组合、远程客户端、工作区守护进程或操作系统沙箱。升级以后,建议重新检查版本、配置参考和最小复现。
本机可以按需查看随 CLI 附带的说明:
| |
要保留人工推送确认,选择 Auto-review 或普通询问模式,并让推送调用匹配 ask;需要禁止的操作使用 deny。Always-approve 会改变审批请求的最终处理方式,不能把一条 ask 当作必定出现人工弹窗的保证。